
Team & Zugänge
Der Zugangs-Tresor
Zugangsdaten verschlüsselt ablegen und nutzbar machen, ohne sie jemandem zu zeigen.
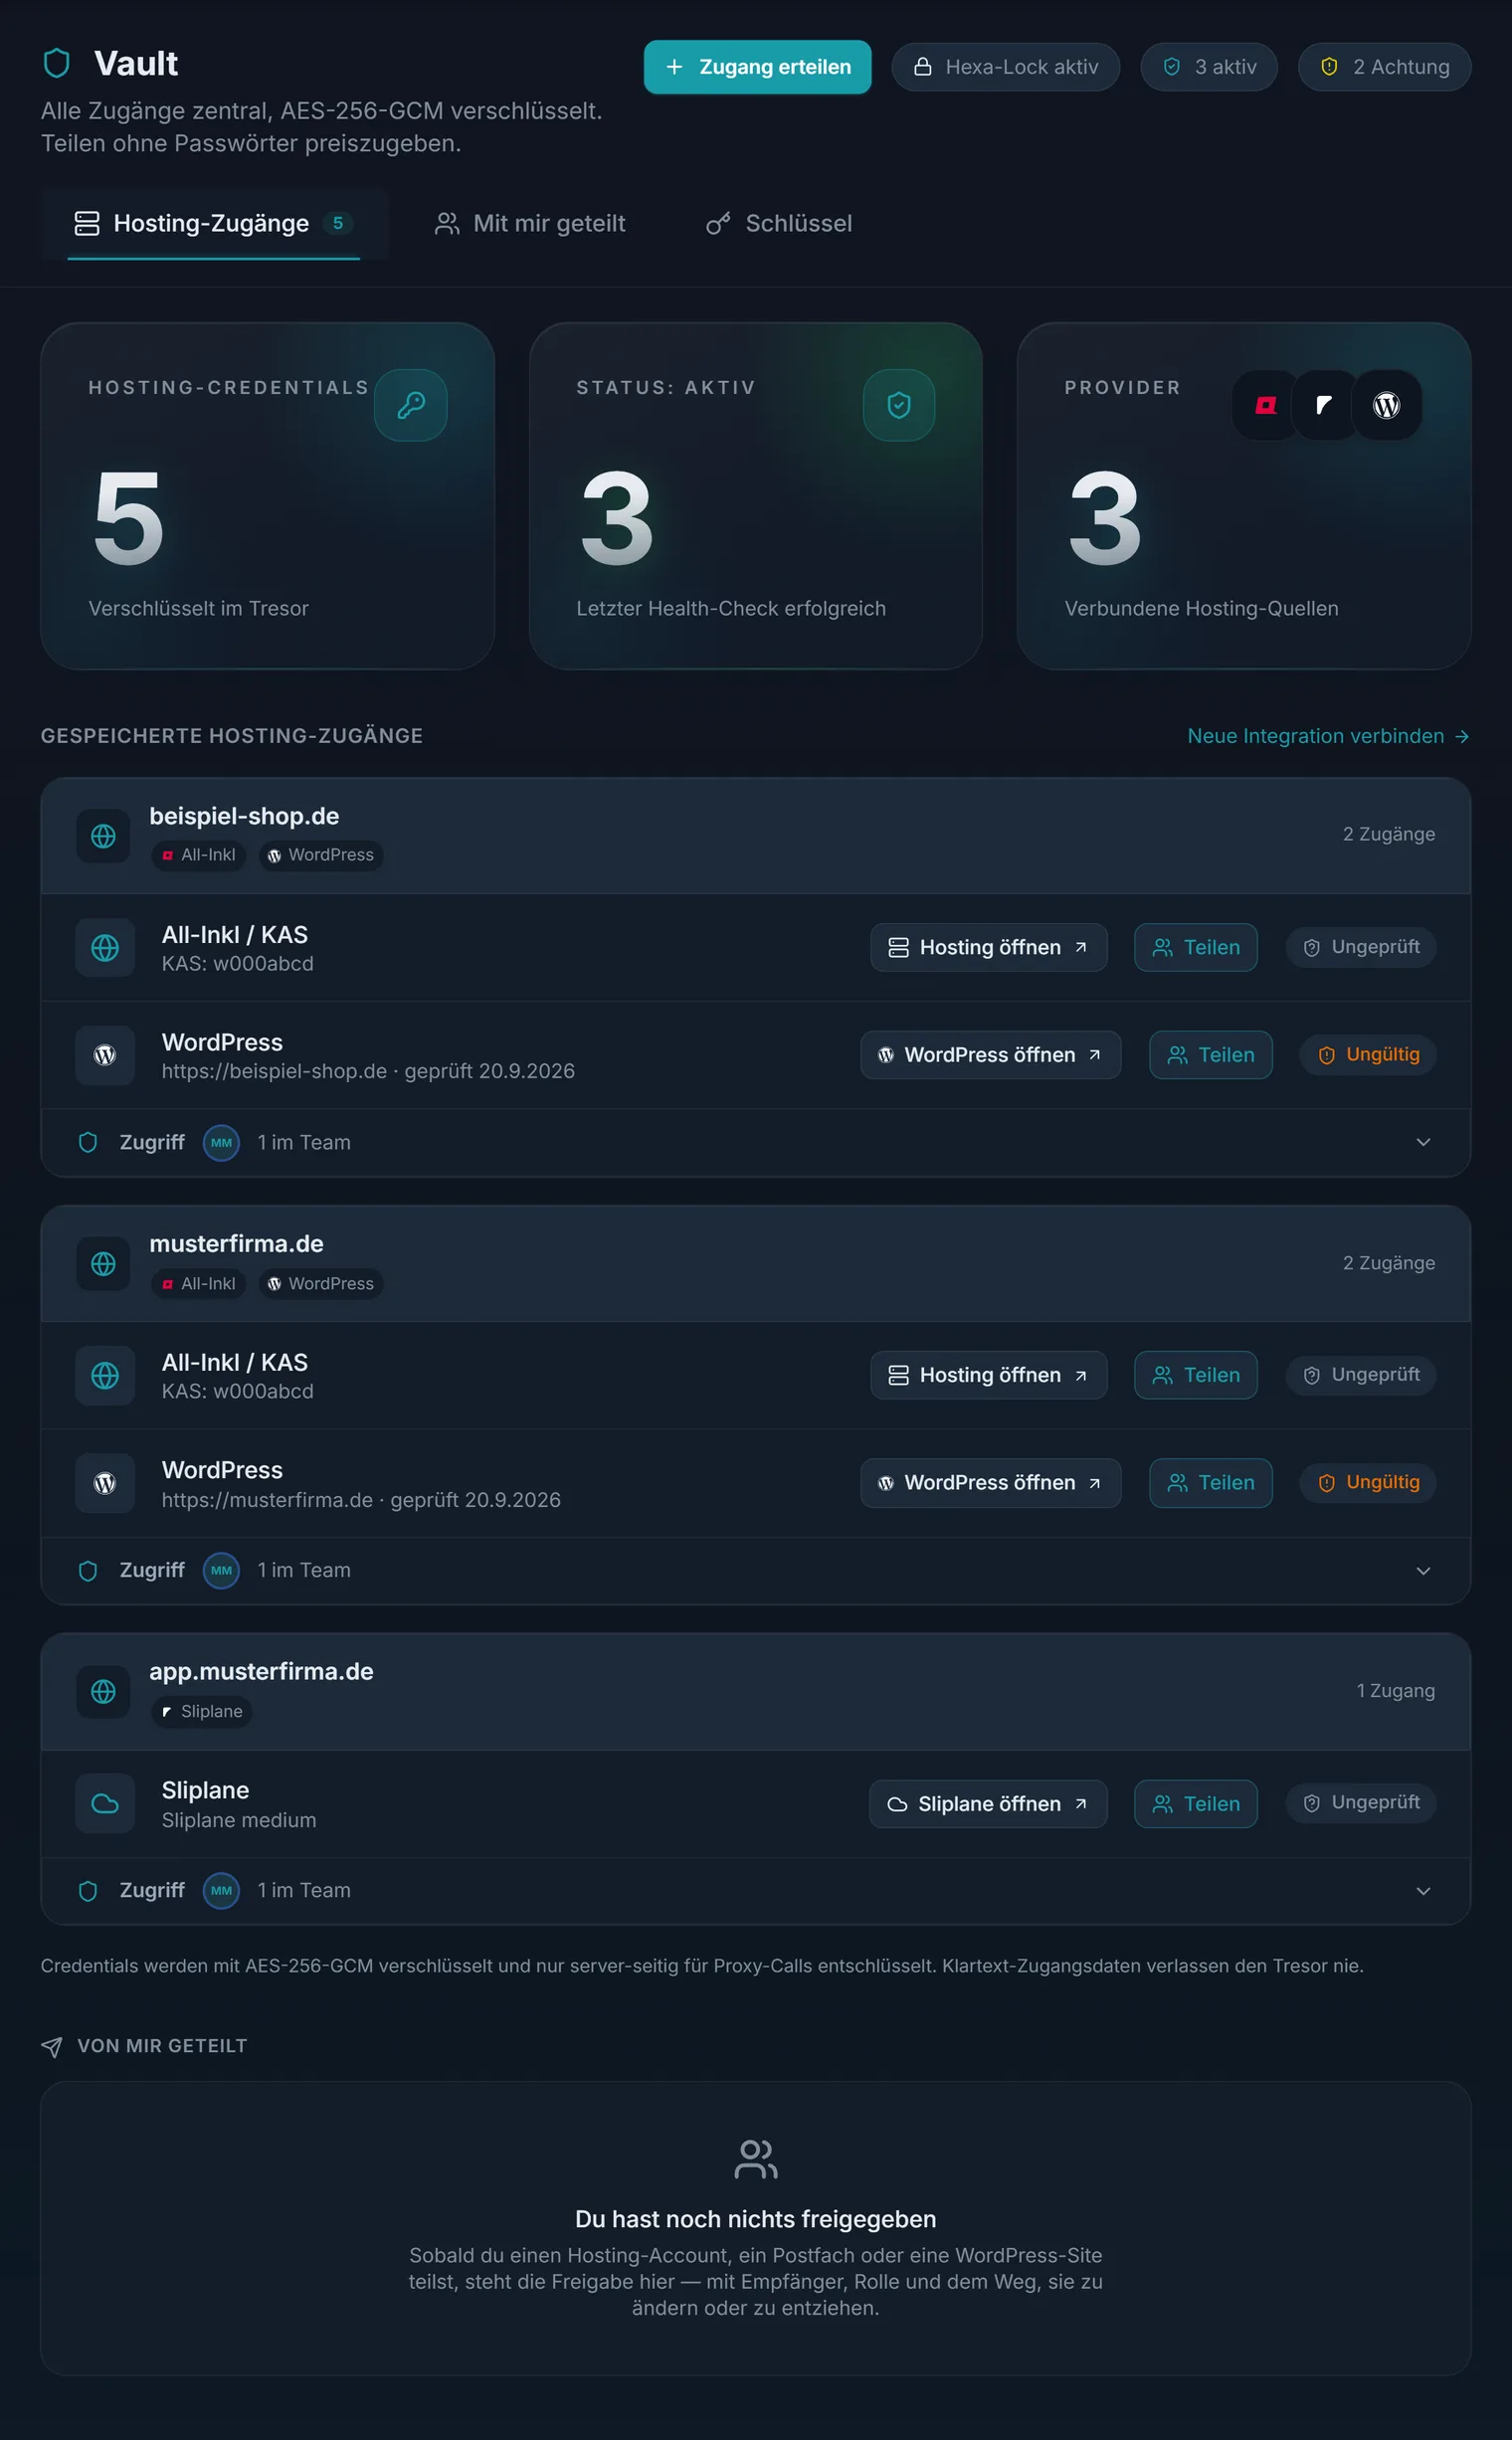
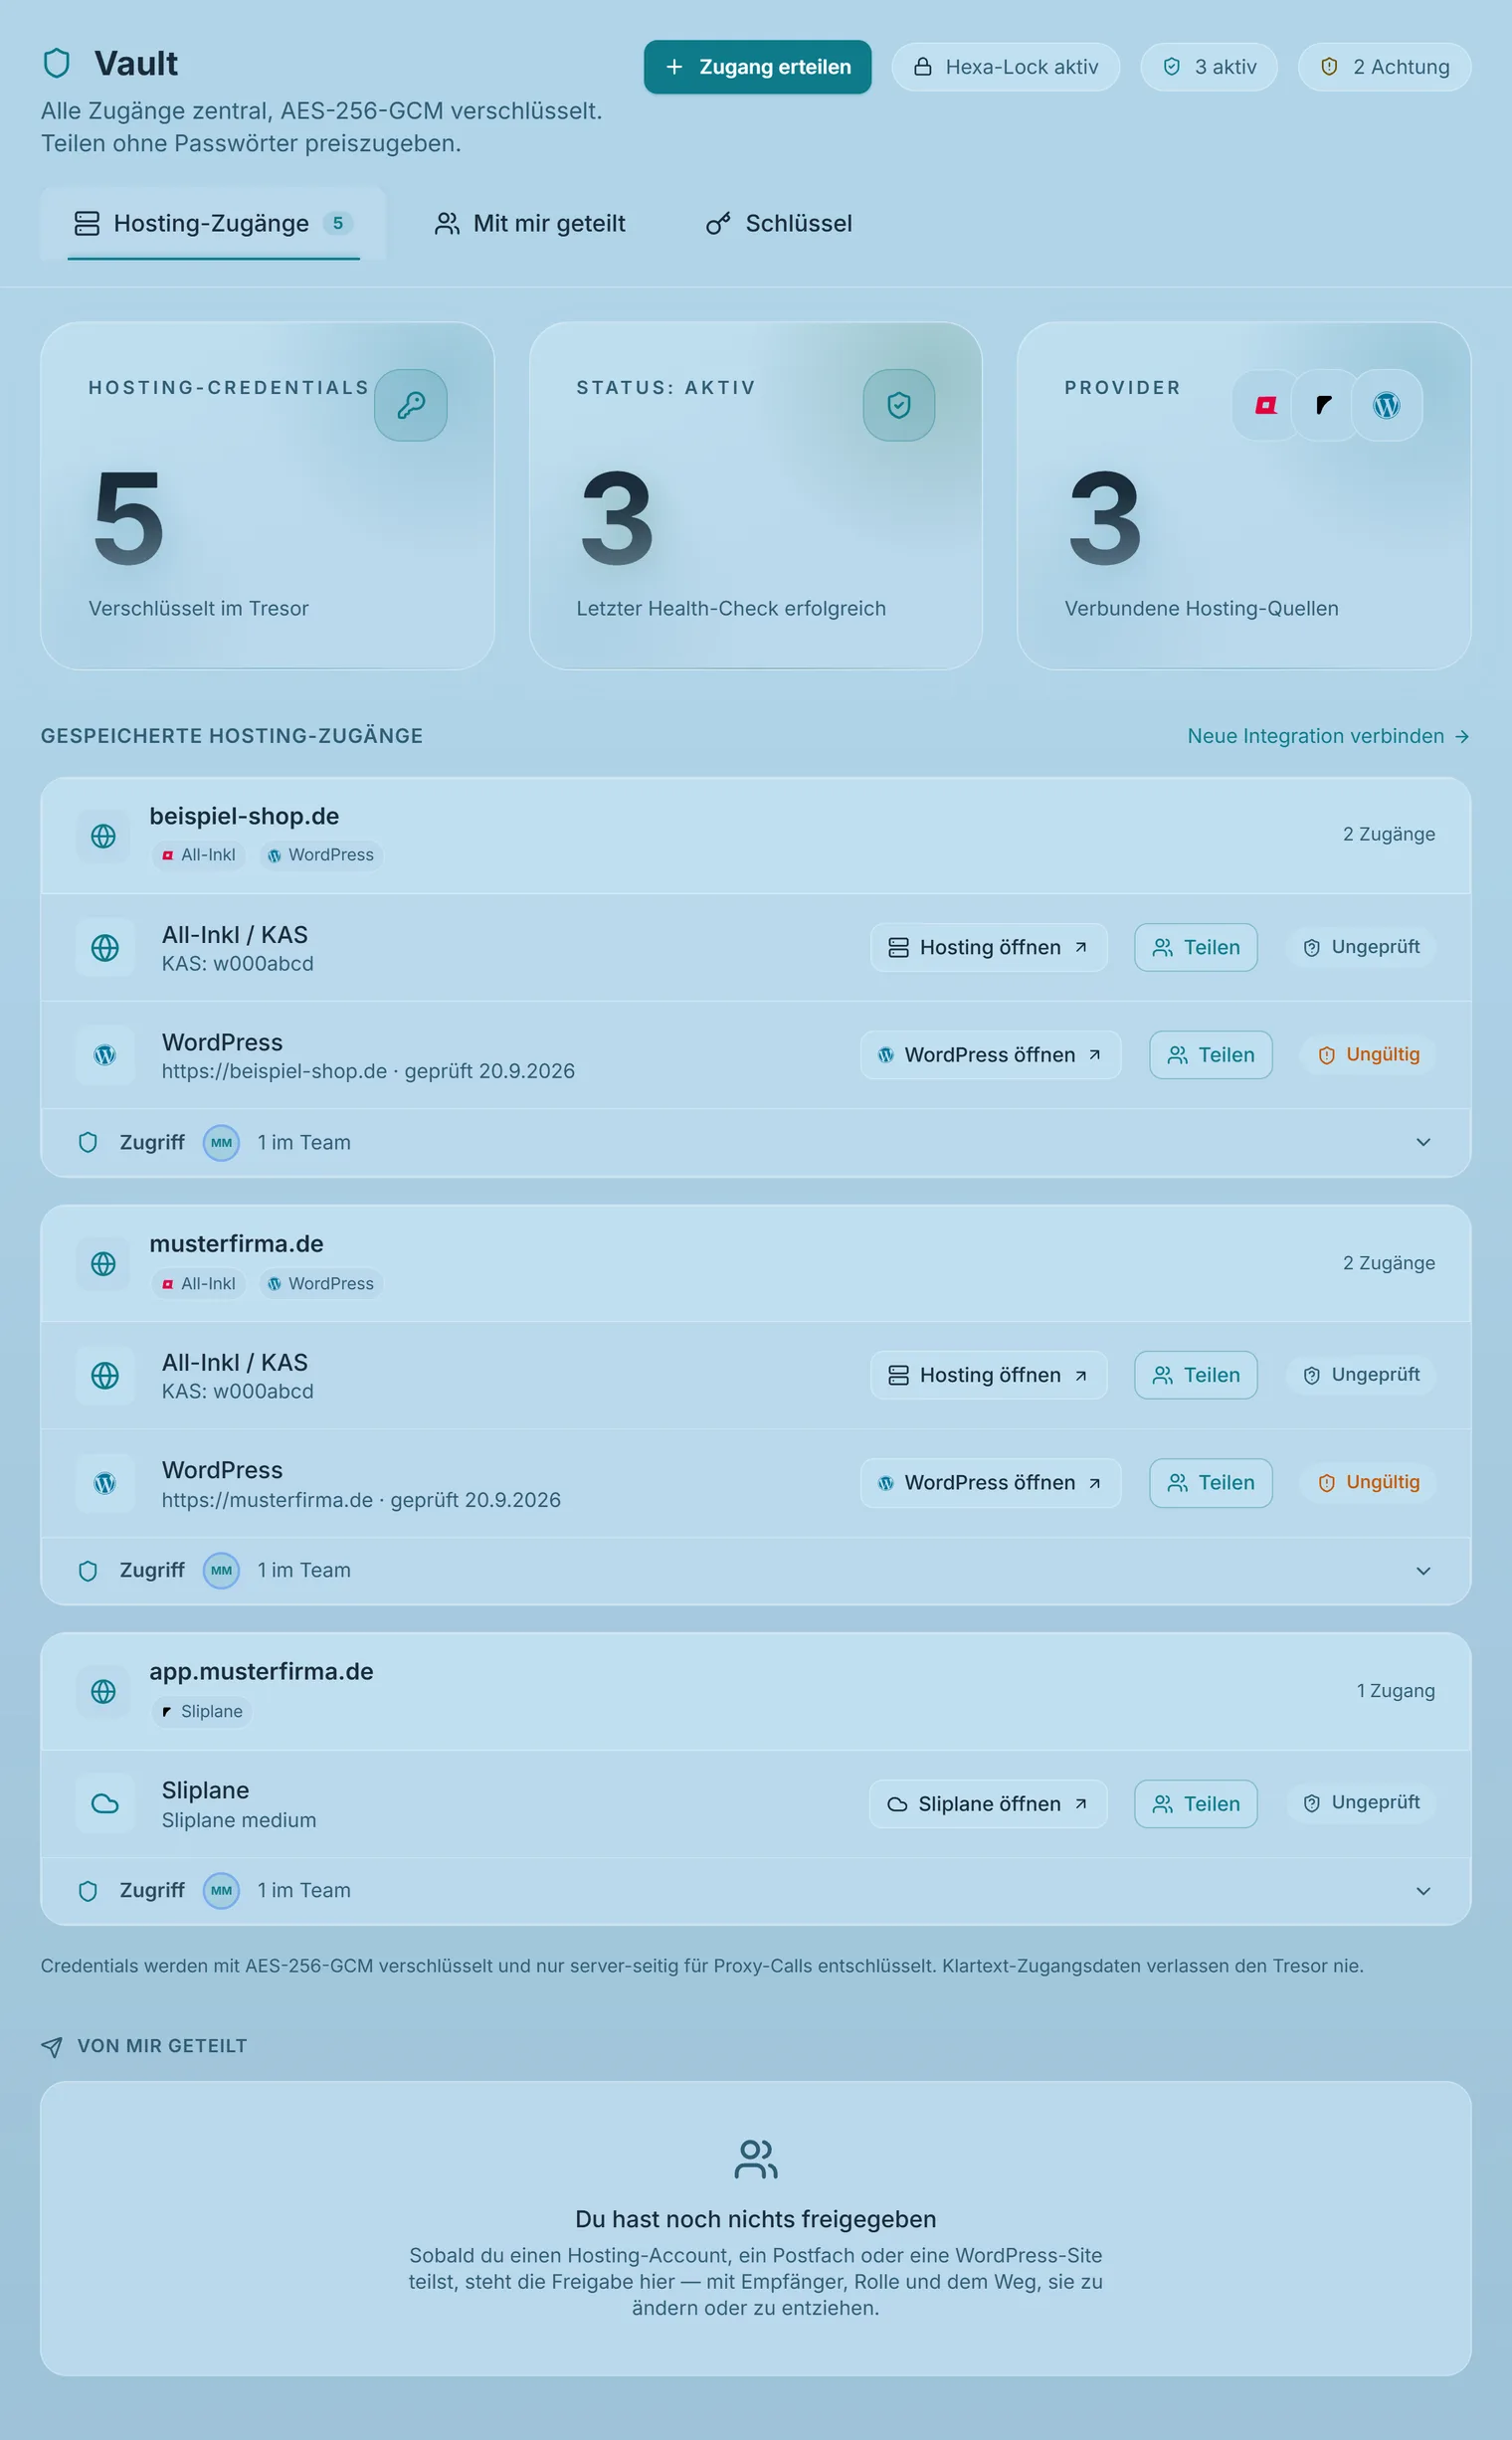
Der Tresor ist der Ort für alle Zugangsdaten, die zu Deinen Projekten gehören: FTP-Zugänge, Datenbank-Passwörter, Anwendungspasswörter, API-Schlüssel.
Warum nicht einfach eine Liste?
Weil Passwortlisten drei Probleme haben, die nie kleiner werden:
- Sie werden geteilt. Per Mail, per Chat, per Zuruf — und liegen danach überall.
- Sie veralten still. Niemand weiß, welcher Eintrag noch gilt.
- Sie lassen sich nicht zurücknehmen. Wer eine Liste einmal gesehen hat, hat sie gesehen.
Der Tresor löst genau das.
Wie er funktioniert
Zugangsdaten werden verschlüsselt gespeichert und nur im Moment des Zugriffs entschlüsselt — auf dem Server, nie im Browser. Nach dem Speichern sieht sie niemand mehr im Klartext: weder Deine Kollegen noch unser Support.
Wenn ein Kollege durch den Hub auf ein Projekt zugreift, benutzt er die hinterlegten Daten, ohne sie zu erfahren. Er arbeitet, sieht aber kein Passwort.
Das ist der Kern: Zugang teilen, ohne Zugangsdaten zu teilen. Deshalb muss beim Ausscheiden eines Mitarbeiters kein einziges Passwort geändert werden — es genügt, ihm den Zugriff zu entziehen.
Was hineingehört
- FTP-Zugänge
- Datenbank-Zugangsdaten
- Anwendungspasswörter von WordPress-Seiten
- API-Schlüssel verbundener Anbieter
- Postfach-Passwörter übernommener Postfächer
Automatisch angelegt wird vieles davon ohnehin: Wenn Du im Hub eine Datenbank anlegst oder eine WordPress-Seite verbindest, landen die Daten von selbst im Tresor.
Was nicht hineingehört
Private Passwörter, die nichts mit Deinen Projekten zu tun tun haben. Der Tresor ist ein Werkzeug für Projektzugänge, kein allgemeiner Passwortmanager fürs Privatleben.
Zugriff entziehen
Zugriff entziehst Du über die Rolle oder die Freigabe der betreffenden Person, nicht am Tresoreintrag — siehe Team & Rollen und Projekte freigeben. Die Wirkung ist sofort.
Nachvollziehbarkeit
Jede Änderung an Rechten wird dauerhaft protokolliert und lässt sich nachträglich nicht verändern. Wenn jemand fragt „wer hatte wann Zugriff worauf", gibt es darauf eine belastbare Antwort — nicht nur eine Erinnerung.
Schlüssel für Programme
Im Reiter Schlüssel liegen Deine STRYKE Keys. Ein Schlüssel ist dasselbe Prinzip wie eine Freigabe an einen Menschen, nur für ein Programm: er arbeitet in Deinem Namen mit dem Hub, Du legst fest was er darf, und Du kannst ihn jederzeit widerrufen.
Gebraucht wird er vor allem für zwei Dinge:
- Dein KI-Client — Claude, ChatGPT, Cursor und jeder andere, der MCP spricht, kann damit Dein Hosting bedienen. Wie das geht, steht in Hosting im KI-Client.
- Eigene Werkzeuge — Skripte oder Dienste, die Daten aus dem Hub brauchen.
Für jeden Schlüssel wählst Du die Rechte einzeln („Hosting lesen", „Hosting schreiben"). Du kannst ihn zusätzlich auf ein einzelnes Konto und auf bestimmte IP-Bereiche begrenzen. Der Schlüssel selbst wird genau einmal angezeigt — danach siehst Du nur noch die ersten Zeichen zur Wiedererkennung.
Verliert ein Schlüssel seine Vertraulichkeit, widerrufe ihn und lege einen neuen an. Das trifft nur diesen einen Schlüssel; alles andere läuft weiter.
Frage offen geblieben? Support kontaktieren